先说结论:企业AI安全就两条线,一条保护AI,一条利用AI;金融企业还要再加一条监管红线。
- Security4AI:保护AI系统本身,管住大模型和Agent的进与出
- AI4Security:用AI搞安全,攻防两头都算
- 监管:金监总局8号文、TC260部署指引、金融团体标准
Cocoa最近用AI学AI,把收集的资料梳理了一遍,画了一张简单的思维导图(标题党……
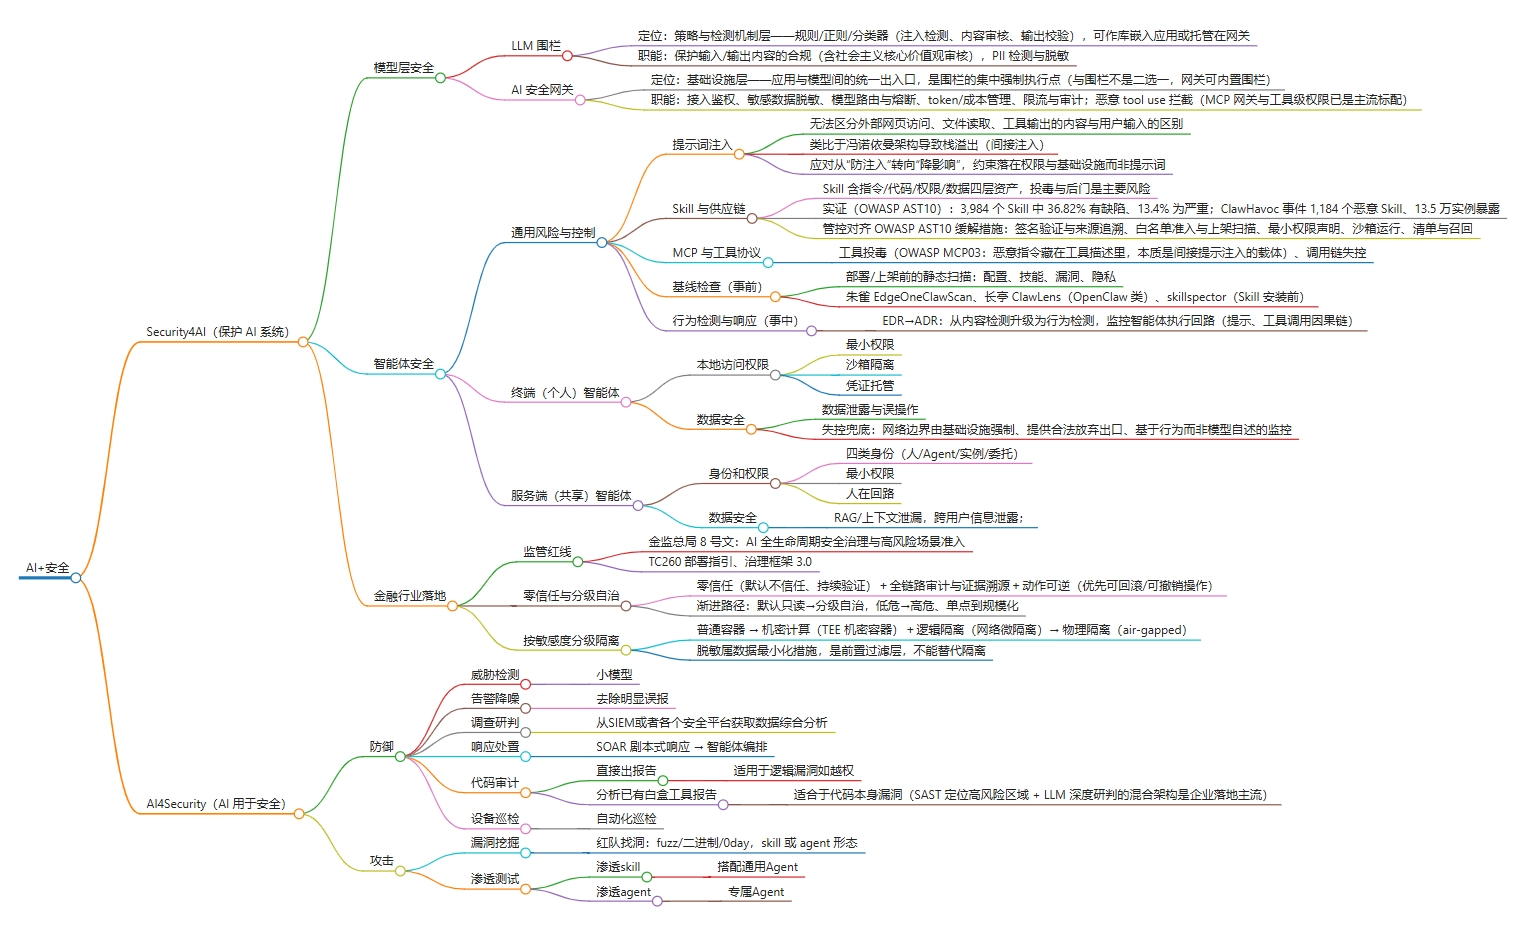
下面结合自己的理解拆开讲讲。
Security4AI:AI安全的第一条线,护住模型和Agent
LLM的安全:管住「进模型的」和「出模型的」
模型以服务形式被应用调用时,出入口的安全分两层:
- LLM围栏:注入检测、内容审核、PII检测与脱敏,管住进模型的和出模型的内容
- AI安全网关:接入鉴权、模型路由与熔断、恶意工具调用拦截
内容合规只是其中一环,2026年的重心已经从「说错话」转向「做错事」。 模型一旦接上MCP和CLI,提示词注入的后果就从嘴瓢变成了实打实的危险操作。
Agent的安全:通用风险加部署形态
与部署形态无关的通用风险有三类:提示词注入、Skill供应链、MCP工具投毒。对应的打法是事前基线检查,加事中行为检测与响应。
然后是一个Cocoa的思路,供大家批判:在部署形态上区分终端上仅供个人使用的Agent(如本机WorkBuddy、OpenClaw),以及云端上供组织内多人同时使用的Agent(如Splunk Agentic SOC、Microsoft Security Copilot这类安全运营智能体)。两者场景不同,风险也大不一样:
- 终端Agent拿着你本机的文件、命令和凭证。重点是最小权限、沙箱隔离和凭证托管,防的是数据泄露和误操作
- 云端Agent被多人共用,还代表不同人(甚至其他Agent)去操作业务系统。重点是身份区分(人/Agent/实例/委托四类身份)、人在回路、跨用户数据隔离
另外提一句两条线的交汇点:用AI做安全的智能体,自身也是攻击面。SOC Agent被提示词注入,防御系统就成了攻击入口。AI用于安全的上限,取决于AI系统自身是否可信。
金融企业的AI安全监管红线
金监总局8号文给出了银行业保险业AI全生命周期安全治理与高风险场景准入框架;TC260的部署指引、《人工智能安全治理框架3.0》与金融团体标准T/BFIA 070—2026,一起构成「监管意见+技术要求」的组合。
落地方法概括为三件事:
- 零信任:不默认信任
- 分级自治、渐进放权:默认只读→分级自治、低危→高危、单点到规模化
- 按数据敏感度分级隔离:普通容器→机密计算+逻辑隔离→物理隔离
AI4Security:AI安全的另一条线,用AI赋能安全
防守:安全运营加代码审计
沿安全运营链路做自动化:威胁检测、告警降噪、调查研判、响应处置。这里有个细节要注意:检测线上跑的仍是专用小模型,大模型负责富化与研判。 不要指望一个大模型包打天下,速度是最大瓶颈。
代码审计是目前最成熟的专项。LLM用语义推理直接出报告,擅长越权这类逻辑漏洞;或者以SAST报告为输入做深度研判,「SAST定位+LLM研判」的混合架构是企业落地主流。
攻击:渗透测试加漏洞挖掘
渗透测试可以用专用Agent或者通用Agent+Skill两种方式实现,个人倾向于后者。
漏洞挖掘这块,模型厂商和互联网大厂都在投入。2026年以后,防守方不得不接受带洞运行的事实。
冷水时间:这套AI安全框架的局限
图和文都是Cocoa借助AI梳理的个人理解,学艺不精,抛砖引玉,欢迎批判。有两个现实问题先摆出来:
- AI做安全别神化。 Tenable拿400亿Token做的实测里,前沿AI依然无法独立跑通代码安全项目,产出还得靠专家转化为「真实暴露」;RSAC 2026的实战共识也是「人类主导、AI支撑」
- 带洞运行是常态。 攻击侧的漏洞挖掘在加速,护AI侧的围栏和网关能降低风险,但别指望上了产品就没有洞,风险排序才是日常
安全人员放在哪里?
在可以预见的短期未来,AI自动化攻击和防御将成为常态。
如果攻防都由硅基生物(Agent)自动化处理了,碳基生物(安全人员)的价值到底在哪里?
有人说安全人员更懂得企业实际业务。但其实只要给够了上下文,Agent一样也能知道这些。
有人说安全人员将成为Agent和运维人员的沟通渠道?如果真是这样,大家就要面对一个新的哲学问题:到底谁才是Agent(代理)?(黄四郎:糟了,我成替身了)而且大概率运维人员也同样会被Agent替代,最后不如两个Agent直接相互交流。
如果以后法律进步,解决了AI无法坐牢的世纪难题,那么安全人员唯一的剩余价值——背锅,也将丧失殆尽。
你家的AI安全建设走到哪一步了?围栏上了吗,Agent管起来了吗?评论区聊聊。
我是Cocoa,金融行业安全从业者,公众号「FinSec」,专注AI安全和企业安全建设。关注我,这张图后面还会一块一块拆开细讲。⭐